顯示具有 DNS 標籤的文章。 顯示所有文章

2022年12月20日 星期二

Ubuntu-22.04.1 Server安裝及DNS、Web Server安裝簡單介紹

在月初發現我的網域名稱無法連線時, 嘗試找了 Ubuntu Linux來做 DNS Server, 但是安裝後發現現在新版的 Server怎麼缺東缺西少了很多東西, 不像以前的版本安裝後就包含了所有伺服器功能, 上網研究之後, 現在新版必須要上網連線安裝所需的 Server套件, 後來想到如果下載回來的 iso檔拿到沒有網路的環境中安裝, 不就什麼功能都沒有? 還真是不習慣

1. 下載最新版的 Ubuntu Server後使用 Hyper-V測試安裝, 開頭的是 GRUB開機管理

2. 開機過程還算順利 w-studio.idv.tw

2020年7月16日 星期四

微軟發布DNS Server重大RCE漏洞

最近微軟發布了一個 DNS Server重大 RCE 漏洞, 編號為 CVE-2020-1350, 這是一個已經存在17年的 DNS 元件漏洞, 可讓攻擊者遠端執行程式碼, 還能自主感染(wormable)其他機器, 主要發生在 Windows DNS Server 解析外部傳入的 DNS查詢以及針對轉送(forwarded)的 DNS查詢回應進行解析的過程中, 攻擊者可以發出惡意 DNS查詢, 藉此觸發記憶體緩衝溢位, 而讓攻擊者得到系統管理員權限執行任意程式碼, 進而控制伺服器, 風險評分達最高等級的10.0, 影響 2003 到 2019 年的所有 Windows Server 版本, 解決方式是下載安裝修補程式

CVE-2020-1350 | Windows DNS Server Remote Code Execution Vulnerability


2019年1月6日 星期日

DNS中SRV記錄與網域控制站的關係

SRV(Service Resource Record)是一種 DNS記錄類型, 用來指定某個特定服務(Service)在哪些伺服器上提供, 以及這些伺服器的相關資訊, 例如:
。服務名稱(如 LDAP、Kerberos)
。通訊協定(如 TCP、UDP)
。目標主機名稱(伺服器的 FQDN)
。連接埠號碼
。優先順序與權重(用於負載平衡與容錯)

SRV記錄與網域控制站的關係
在 Active Directory網域環境中, 網域控制站(DC)會在 DNS中自動註冊 SRV記錄, 這些記錄告訴用戶端與其他伺服器在哪裡可以找到提供特定服務的 DC, 例如:
。_ldap._tcp: 提供 LDAP服務的 DC(用於查詢 AD資料)
。_kerberos._tcp: 提供 Kerberos驗證服務的 DC w-studio.idv.tw
。_gc._tcp: 提供全域目錄服務(Global Catalog)
。_kpasswd._udp: 用於 Kerberos密碼變更

為什麼 SRV記錄對 AD環境很重要?
1. 用戶端定位 DC
當 Windows用戶端或伺服器加入網域、登入網域或執行 AD查詢時, 會先查詢 DNS的 SRV記錄以找出合適的 DC
2. Kerberos 驗證
驗證流程會透過 _kerberos._tcp.<domain>的 SRV記錄找到提供 Kerberos服務的 DC
3. 多個 DC的容錯與負載平衡
SRV記錄可以設定優先權與權重, 讓多個 DC能夠提供容錯與負載平衡
4. DC自動註冊與維護 SRV記錄
DC開機時會自動在 DNS中註冊這些 SRV記錄, 若 DNS有問題(例如 SRV記錄遺失), 用戶端將無法正常找到 DC, 導致登入與驗證問題

2018年12月1日 星期六

取代DNS虛設常式區域

Stub Zone

當兩個 Active Directory樹系(Forest)之間建立信任關係時, 確保名稱解析(Name Resolution)是關鍵步驟之一, 除了使用  DNS虛設常式區域(Stub Zone)來解析另一個樹系的名稱, 還有以下幾種替代方法:

1. 條件轉寄(Conditional Forwarding)
。在 DNS伺服器上設定條件轉寄, 將對特定網域(樹系)的 DNS查詢直接轉送至該網域的 DNS伺服器
。例如若樹系 A 需要解析樹系 B 的名稱, 則在樹系 A 的 DNS伺服器上設定 B.com 的查詢應轉寄至 B 的 DNS伺服器

2. 次要區域(Secondary Zone)
。在 DNS伺服器上建立對方樹系的次要 DNS區域, 該區域是來自對方 DNS伺服器的唯讀複本
。可以確保 DNS查詢時不需直接查詢對方的 DNS伺服器, 提高解析效能及可靠性
。但需要對方允許 DNS區域傳輸(Zone Transfer)w-studio.idv.tw

3. 全域名稱快取(GlobalNames Zone)
。若需要解析 NetBIOS的單一標籤名稱(如 server1而非 server1.domain.com), 可以使用全域名稱快取(GNZ, GlobalNames Zone)來建立靜態記錄
。適合跨樹系但 DNS命名不一致的情境, 不過此方法通常不適用於完全網域名稱(FQDN)的解析

4. 手動設定 Hosts檔案
。直接在伺服器或客戶端的 hosts檔案中手動加入對方樹系中重要伺服器的名稱與 IP
。但這不具備動態解析能力, 僅適合少數靜態名稱解析需求

5. 設定 DNS轉寄站(Forwarders)
。在 DNS伺服器中設定轉寄站, 將無法解析的 DNS查詢轉寄至對方樹系的 DNS伺服器
。不同於條件轉寄, 轉寄站是用來處理所有未解析的請求而非特定網域

2018年3月11日 星期日

示範 IPAM 管理 DNS

1. IPAM的管理畫面中, 點選左邊 DNS和DHCP伺服器, 在某一 DNS伺服器滑鼠右鍵建立 DNS條件式轉寄站 (以下步驟皆為管理者身分操作)

2. 輸入網域名稱及 IP位址w-studio.idv.tw

2018年2月28日 星期三

如何在 Nano Server 中安裝 DNS Server

1. 在 Nano Server中安裝 DNS Server之前, 先確認在建立 Nano Server Image檔時有將 Microsoft-NanoServer-DNS-Package這個套件加入, 否則將無法安裝 DNS Server, 另外, 最好先將 Nano Server加入網域中, 以方便後面操作w-studio.idv.tw

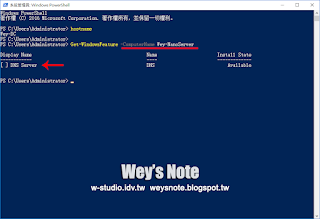
2. 於 AD Server上, 輸入指令 Get-WindowsFeature查詢 Nano Server上安裝的角色功能, 此時雖有安裝 DNS Serveer, 但是尚未啟用

2018年2月24日 星期六

實作DNSSEC區域簽署

1. 開啟 DNS管理員, 查看正向對應區域的 DNSSEC為未簽署狀態
w-studio.idv.tw
2. 首先查看網域內容, SOA主要伺服器輸入完整FQDN